Dognet Technologies srl · Cybersecurity

La sicurezza della tua azienda, sotto controllo.

SentinelSuite è una piattaforma di cybersecurity molto tecnica, pensata per team di sicurezza e system integrator: vulnerabilità, asset, firewall, hardening e threat intelligence in un'unica suite integrata, allineata a NIS2, ISO/IEC 27001, PCI DSS e NIST.

Tool modulari
3+1Tool modulari
Framework coperti
4Framework coperti
Agent-ready
MCPAgent-ready
Visual della suite: scudo di rete che protegge gli asset aziendali

Panoramica

L'intera suite, a colpo d'occhio

Visibility, protection, detection, intelligence: quattro tool e un agente leggero che lavorano insieme su un'unica infrastruttura più sicura.

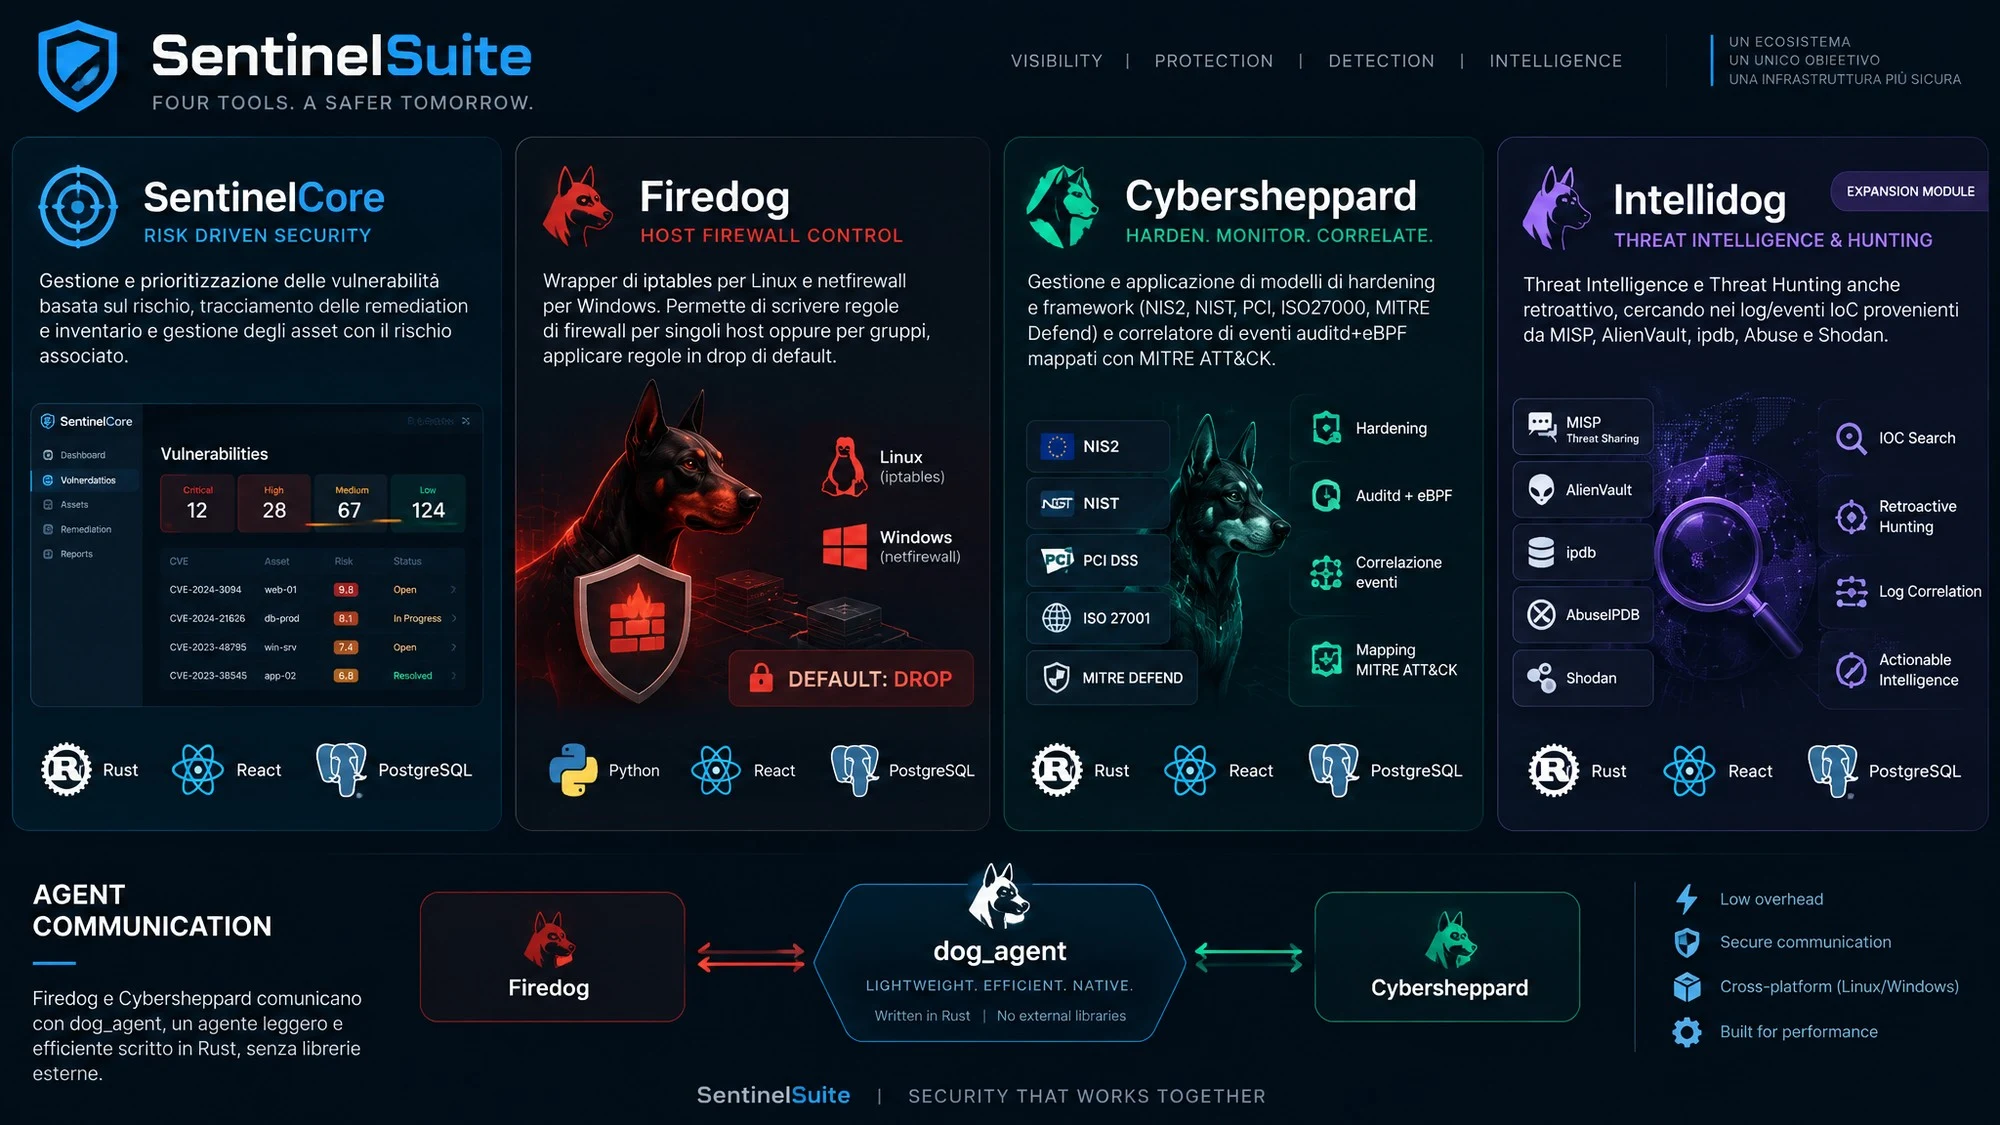
Infografica SentinelSuite: i quattro tool SentinelCore, Firedog, Cybersheppard e Intellidog con le rispettive funzionalità, gli stack tecnologici e la comunicazione tramite dog_agent
Architettura di SentinelSuite: tool indipendenti che si integrano tramite dog_agent.

La suite

Quattro componenti, una sola strategia

Ogni tool funziona anche da solo e si integra con gli altri per coprire l'intero perimetro di sicurezza delle PMI e mid-market italiane ed europee.

SentinelCore

Community (open source) + PRO

Gestione e prioritizzazione delle vulnerabilità basata sul rischio, tracciamento delle remediation e inventario degli asset con livello di rischio associato. Espandibile tramite plugin.

  • Risk-based vulnerability management
  • Inventario asset con rischio associato
  • Versione Community gratuita e open source, versione PRO disponibile

Firedog

Community (open source)

Controllo degli accessi di rete per host Linux e Windows: regole firewall per singolo host o per gruppi, politica di default deny e risposta attiva alle minacce.

  • Regole firewall centralizzate per host e gruppi
  • Monitoraggio del traffico con cattura pcap del traffico anomalo
  • Threat score per l’isolamento automatico degli asset a rischio

CyberSheppard

Solo versione PRO

Hardening e compliance: applicazione di modelli e framework (NIS2, NIST, PCI, ISO/IEC 27001, MITRE D3FEND) e correlazione di eventi auditd + eBPF mappati su MITRE ATT&CK.

  • Modelli di hardening e framework di compliance
  • Correlazione eventi con mappatura MITRE ATT&CK
  • Base per il modulo di espansione Intellidog

Intellidog

Modulo di espansione · PRO

Threat intelligence e threat hunting, anche retroattivo: ricerca di Indicator of Compromise (IoC) nei log e negli eventi storici, con feed da fonti riconosciute.

  • Retro-hunting degli IoC negli eventi già raccolti
  • Feed di intelligence: MISP, AlienVault OTX, AbuseIPDB, Shodan
  • Integrazione nativa con CyberSheppard

Integrazione e controllo

Un agente, un linguaggio, zero attriti

SentinelSuite è progettata per ridurre il carico operativo del team IT: un solo agente sugli endpoint, standard aperti per l'automazione e una vista unica per la direzione.

dog_agent

Un agente leggero ed efficiente, scritto in Rust senza librerie esterne, collega Firedog e CyberSheppard agli endpoint: installazione minima, impatto trascurabile sui sistemi.

Agent-ready con MCP

Tutti i tool espongono server MCP in lettura e scrittura: possono essere gestiti da un agente AI come Claude, uno per tool o uno solo per l’intera suite.

Alphasentinel

L’eseguibile dedicato a CISO e direzione tecnica: misura le metriche e mostra una panoramica globale di tutta la suite in un unico punto di controllo.

Compliance

Dalla tecnologia alle evidenze

SentinelSuite non è solo un insieme di tool tecnici: produce le evidenze e i controlli operativi che team di sicurezza, auditor e board chiedono ai fornitori e ai propri team.

NIS2

Misure di gestione del rischio cibernetico, rendicontazione degli incidenti e Governance: evidenze operative per rispondere agli obblighi della direttiva europea.

ISO/IEC 27001

Trattamento dei rischi, controllo delle vulnerabilità e gestione degli asset: controlli operativi tracciati e documentati per il Sistema di Gestione della Sicurezza.

PCI DSS

Protezione dei sistemi di pagamento: hardening, segmentazione di rete, monitoraggio e correlazione degli eventi per i requisiti tecnici dello standard.

NIST CSF

Un linguaggio comune con Identify, Protect, Detect e Respond: priorità di remediation basate sul rischio e mappatura degli eventi su MITRE ATT&CK.

Licenze

Community aperta, PRO completa

SentinelCore e Firedog sono rilasciati in versione Community, gratuite e open source. Le versioni PRO sbloccano il quadro completo, inclusi CyberSheppard e il modulo Intellidog.

Confronto tra versione Community e PRO
ComponenteCommunityPRO
SentinelCoreDisponibileDisponibile
FiredogDisponibileDisponibile
CyberSheppardNon inclusoDisponibile
Intellidog (modulo)Non inclusoDisponibile

Costruiamo il vostro perimetro di sicurezza

Suggeriamo il percorso giusto per la vostra organizzazione: dalla valutazione del perimetro alla compliance, con la combinazione di tool e licenze più adatta alle vostre esigenze.